Archives pour la catégorie Guide

Comment choisir un logiciel de surveillance : douze vérifications

Dans cette catégorie, les erreurs d achat sont rarement techniques. Elles viennent de décisions prises avant la démonstration : ce que l outil a le droit de voir, qui pourra le lire, et ce qu il en restera dans un an. Voici douze vérifications, classées dans l ordre où les problèmes apparaissent.

Vérifications juridiques et organisationnelles

1. Pouvez-vous énoncer la finalité en une phrase ?

Si la phrase a besoin d une virgule pour contenir deux finalités, ce sont deux projets. Séparez-les : chacun a son périmètre et son information.
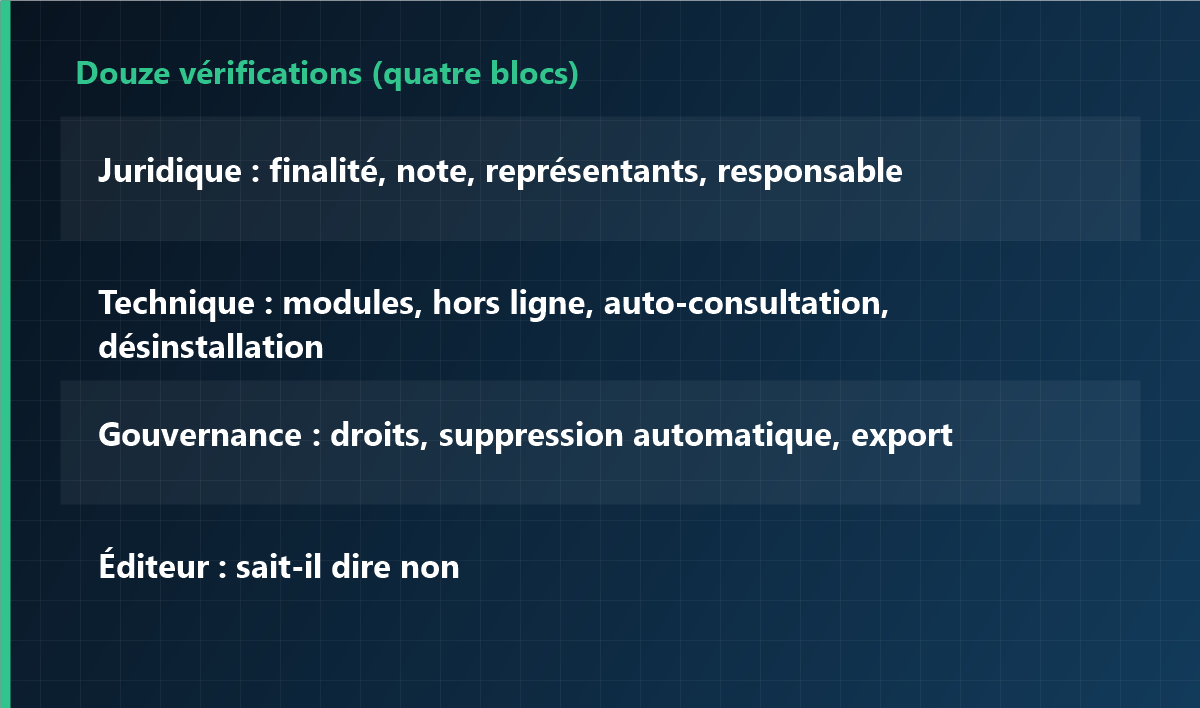
Douze vérifications (quatre blocs)

2. L information est-elle écrite avant la date d installation ?

Une note rédigée après le déploiement est une reconstruction. Écrivez d abord la note, puis configurez l outil pour qu il y corresponde, et non l inverse.

3. Le rôle des représentants du personnel est-il vérifié ?

Dans plusieurs pays, ils disposent d un droit de codécision ou de consultation sur les technologies de contrôle. Vérifiez la règle locale avant la commande.

4. Une personne nommée est-elle responsable des données ?

Pas un service : une personne. Quelqu un doit pouvoir répondre à « qui a consulté cet enregistrement, et pourquoi » sans aller demander autour.

Vérifications techniques

5. Chaque module s active-t-il séparément ?

Captures d écran, contenu des frappes, catégories de sites, accès aux fichiers et temps de travail ne devraient pas être un seul interrupteur. Sinon, une note étroite ne peut pas être respectée.

6. Que se passe-t-il hors connexion, et où restent les données ?

Les portables voyagent. Enregistrer en local puis remonter est raisonnable, avec une limite définie et un cache local chiffré ou effacé après synchronisation.

7. Existe-t-il une vraie vue d auto-consultation pour les salariés ?

Voir ses propres données change le ton du projet. Un éditeur qui traite cela comme une option a conçu un outil de surveillance à sens unique.

8. Comment fonctionnent la désinstallation et le départ d un salarié ?

Demandez la procédure écrite : retrait, sort des données de la personne qui part, sort en cas de fermeture d un service. « Supprimez le dossier » n est pas une procédure.

Gouvernance des données

9. Les droits sont-ils granulaires, et chaque consultation tracée ?

La perte de confiance vient d un accès inutile, rarement d une malveillance. Des droits par rôle et un journal des accès rendent la question répondable.

10. La durée de conservation est-elle appliquée par le système ou par les personnes ?

Préférez un produit qui supprime selon un calendrier. Une conservation qui dépend de la mémoire de quelqu un n a pas lieu.

11. Pouvez-vous exporter, puis partir ?

Vous devez pouvoir exporter vos données dans un format utilisable et résilier sans les perdre. Demandez ce que contient l export avant de signer.

Vérifications sur l éditeur

12. Saura-t-il dire non à une fonctionnalité ?

C est le signal le plus utile du secteur : un éditeur qui explique pourquoi une demande est disproportionnée au lieu de la livrer. Si tout est « nous pouvons le faire », l outil finira configuré en problème.

À utiliser comme grille : douze lignes, une note chacune, avant la deuxième démonstration. Les notes comptent moins que la conversation que la liste impose en interne.

À quoi doit ressembler le premier jour

  • Le temps de travail activé pour tous ; les autres modules désactivés.
  • Une note d une page avec les données, les personnes ayant accès et la durée de conservation.
  • Deux personnes nommées avec accès, et un journal de leurs consultations.
  • Une revue à six mois au calendrier, avec le pouvoir d éteindre des choses.

Cette configuration est volontairement ennuyeuse. C est aussi celle qui survit à un audit, à une réunion d équipe et à un changement de responsable.

Questions fréquentes

Lesquelles des douze comptent le plus

Si vous n en gardez que trois : modules indépendants (5), droits granulaires avec journal (9) et conservation appliquée par le système (10). Ces trois décident si le reste de la politique est applicable.

Le cloud est-il toujours moins bon que l installation locale

Pas automatiquement. Ce qui compte : où résident les données, qui y accède, comment fonctionne la suppression et ce que dit le contrat sur les sous-traitants. Posez les mêmes questions dans les deux cas.

Faut-il piloter avec un seul service

Oui, si le pilote a une date de fin et une revue. Un pilote sans revue devient la configuration permanente par accident.

Des modules qui peuvent rester éteints

iMonitor sépare temps de travail, captures d écran, usage des applications et accès aux fichiers, pour qu un périmètre étroit le reste. Droits et conservation se règlent par module, et chaque consultation est journalisée.

Voir le produit

Cet article est une information générale et ne constitue pas un conseil juridique. Vérifiez les règles applicables dans votre pays avant de déployer un logiciel de surveillance. Dernière mise à jour : 23 octobre 2026.
Cinq indicateurs pour mesurer la productivité à distance sans surveiller

« Nous ne voyons pas la productivité en télétravail, donc nous allons installer une surveillance. » La phrase revient toujours. La pratique dit l’inverse : la surveillance ne fait pas monter la productivité. Ce qui monte, c’est le volume de traces, pas les résultats. Et plus on enregistre, plus l’équipe travaille pour l’enregistrement.

Cet article présente cinq indicateurs qui permettent de savoir où en est une équipe à distance sans la surveiller, et comment les faire tourner. Ce n’est pas un article contre la surveillance : c’est un article sur ce qu’il faut mesurer avant.

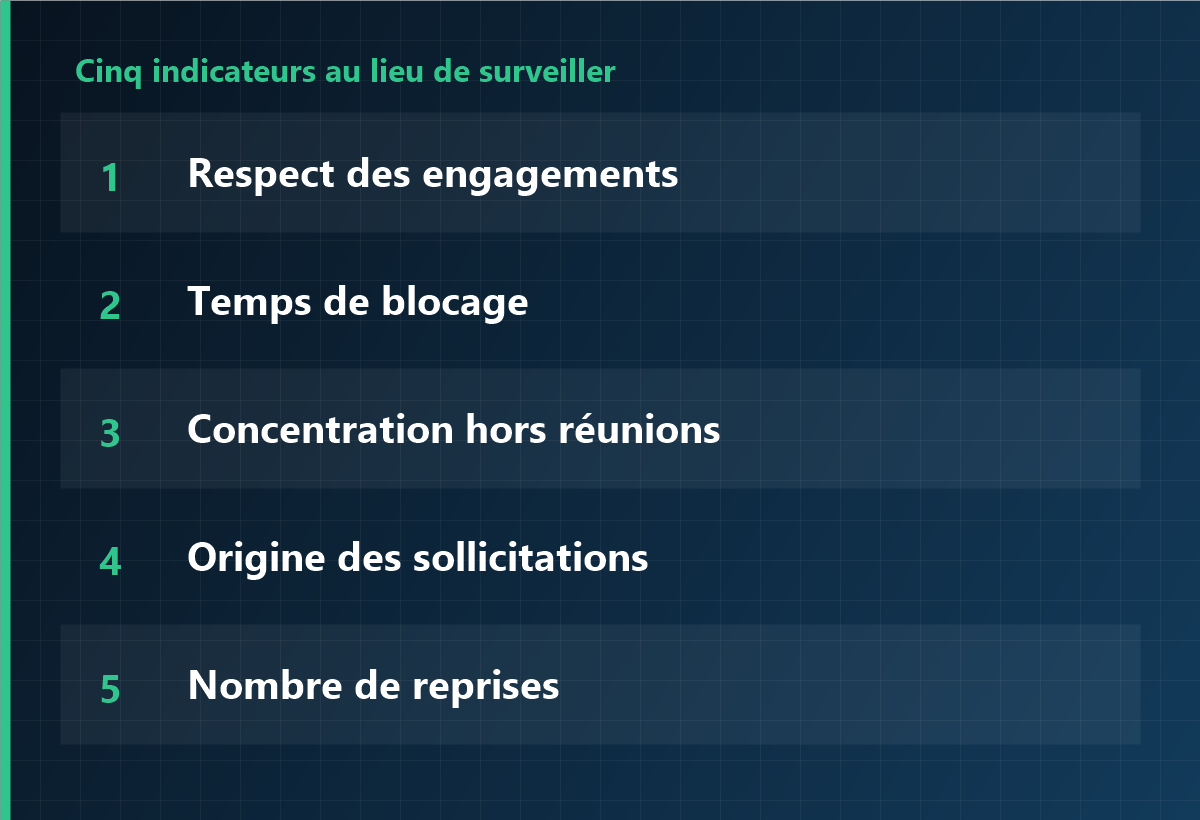
Cinq indicateurs au lieu de surveiller

Pourquoi « ne pas voir » devient un problème

L’inquiétude du manager vient d’une perte d’informations. Au bureau, croiser quelqu’un dans le couloir donnait des signaux : comment il va, s’il est bloqué, avec qui il échange. À distance, ces signaux disparaissent. Le moyen le plus rapide de combler ce vide est de regarder l’écran, et la surveillance devient l’option par défaut.

Il existe pourtant d’autres moyens de combler le vide, presque toujours moins chers, plus rapides et moins contestés.

Cinq indicateurs à la place de la surveillance

1. Le respect des engagements

Pas « combien d’heures travaillées », mais « ce qui était promis a-t-il été livré à la date promise ». L’indicateur le plus simple et le moins sujet à interprétation.

2. Le temps de blocage

Combien de temps une tâche reste arrêtée faute d’une réponse. Cela ne mesure pas une personne : cela montre où l’organisation se bloque. La surveillance ne le voit jamais.

3. Le temps de concentration hors réunions

La part de l’agenda occupée par des réunions. Trop élevée, elle fragmente le travail individuel. L’agenda est plus fiable que n’importe quelle capture d’écran.

4. L’origine des sollicitations

Qui sollicite qui. Toutes les questions concentrées sur une personne, ou quelqu’un qui ne sollicite jamais, sont des signaux précoces. Ce qui compte est la répartition, pas le volume.

5. Le nombre de reprises

Combien de fois le même travail est refait. Un chiffre élevé indique une consigne ou une spécification floue. Renforcer la surveillance n’y change rien : la cause est en amont.

Le point commun : aucun des cinq ne mesure des personnes. Ils mesurent le flux du travail. Et quand une équipe ne se sent pas observée, les chiffres sont plus honnêtes.

Le faire tourner en 30 minutes par semaine

  1. Début de semaine, 15 min : ce qui est livré cette semaine ; chacun s’engage sur une chose.
  2. Milieu de semaine, 5 min : ne remonter que ce qui est bloqué. On regarde le blocage, pas la personne.
  3. Fin de semaine, 10 min : engagement et résultat côte à côte. Sans chercher de responsable ; on ajuste la semaine suivante.

Avec ces trois éléments, la plupart des équipes sortent du sentiment de « ne rien voir ». Coût : zéro. Temps : une demi-heure.

Quand un enregistrement se justifie

  • Le contrôle du temps de travail avec effets juridiques : sujet distinct, avec sa propre base.
  • L’analyse d’une fuite de données : périmètre limité à un cas précis.
  • La justification d’heures pour un prestataire : lorsque le contrat l’exige.

Les trois partagent un trait : une finalité unique et une période bornée. Pas « tout, au cas où ».

Si l’on déploie, dans cet ordre

  1. Un mois avec les cinq indicateurs seulement.
  2. Identifier ce qui reste non couvert (ne pas déployer au ressenti).
  3. Enregistrer uniquement ce domaine, sur une période définie.
  4. Documenter les données, la durée de conservation et les personnes ayant accès.
  5. À la fin de la période, vérifier si les indicateurs se sont améliorés.

Questions fréquentes

Faut-il renoncer à toute surveillance

Non. Avec une finalité précise, une période définie et la capacité de l’expliquer à l’équipe, c’est un moyen défendable. Le problème est la captation permanente avec une finalité floue.

Où les cinq indicateurs ne suffisent-ils pas

Pour le contrôle du temps de travail à effet juridique, l’analyse d’incident et la justification d’heures contractuelles. Cela demande un enregistrement limité, pas une surveillance générale.

L’équipe ne va-t-elle pas se focaliser sur les chiffres

Le risque est réel. Il faut dire explicitement que les chiffres sont un support de discussion, pas une évaluation. Liés à l’évaluation, ils se déforment.

N enregistrer que le nécessaire

iMonitor permet de se limiter au contrôle du temps de travail, ou à une analyse sur une période donnée. Les données collectées, la durée de conservation et les permissions se règlent séparément ; ce qui n’est pas utilisé reste désactivé dès le départ.

Voir le produit

Cet article est une information générale et ne constitue pas un conseil juridique. Consultez un professionnel pour le droit du travail et la protection des données. Dernière mise à jour : 23 octobre 2026.
Surveillance des salariés : le modèle à remettre aux équipes

Quand une entreprise informe ses salariés que leurs postes seront suivis, l’obstacle n’est presque jamais la volonté d’informer : c’est le texte. Trop général, il n’explique rien. « La société pourra contrôler les systèmes dans la mesure nécessaire » ne répond à aucune des trois questions que pose réellement un salarié : que voit-on, qui le voit, et combien de temps est-ce conservé.

Cette page propose un modèle à copier tel quel et les points qui posent problème au moment de l’adapter. Il s’agit d’un modèle, pas d’un avis juridique : la consultation des représentants du personnel et l’avis d’un professionnel restent nécessaires.

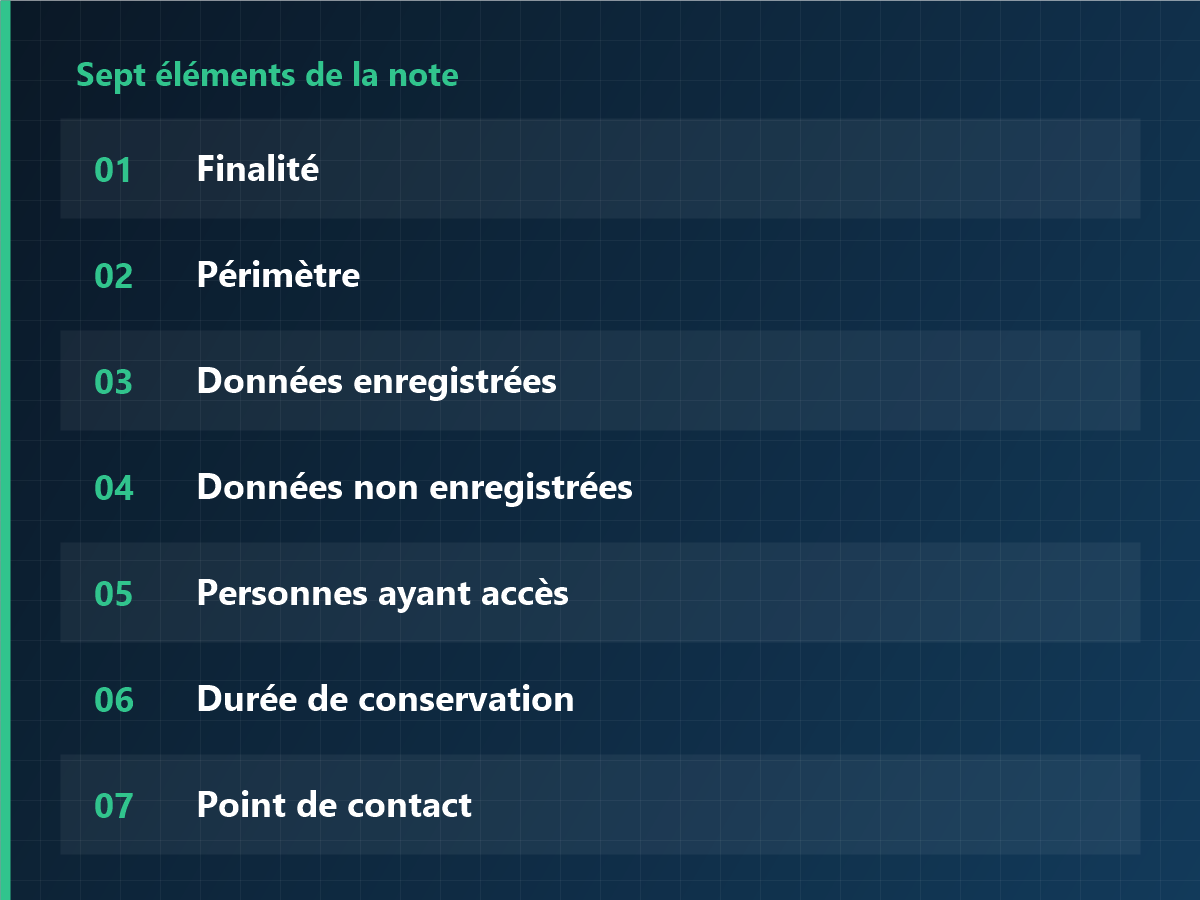
Sept éléments à faire figurer

  1. Finalité : contrôle du temps de travail, sécurité de l’information ou amélioration des processus. Une seule vaut mieux que trois.
  2. Périmètre : quels postes, quels services, combien de machines.
  3. Données enregistrées : horaires, usage des applications, captures d’écran oui ou non.
  4. Données non enregistrées : messagerie personnelle, cloud personnel. L écrire explicitement change la réaction de l’équipe.
  5. Personnes ayant accès : par fonction, pas « la direction ».
  6. Durée de conservation : combien de temps, et ce qui se passe ensuite.
  7. Point de contact : où poser une question ou contester.
Sept éléments de la note

Modèle prêt à l’emploi

Copiez le texte ci-dessous et remplacez uniquement les mentions en gras.

Information relative à l’enregistrement de l’usage des postes informatiques

À l’attention de l’ensemble du personnel

Afin d’assurer le bon déroulement de l’activité et la protection du patrimoine informationnel, la société enregistre l’usage des postes qu’elle fournit, dans les conditions décrites ci-dessous. La présente information est délivrée avant le début de l’enregistrement.

1. Finalité
Enregistrement aux fins de [contrôle du temps de travail / prévention des fuites de données / amélioration des processus].

2. Périmètre
Postes [Windows / macOS] fournis par la société, services concernés : [services, nombre].

3. Données enregistrées
Heures d’allumage et d’extinction, usage des applications professionnelles, [captures d’écran : oui/non], [accès aux fichiers : oui/non].

4. Données non enregistrées
Contenu des messageries personnelles, usage des services de cloud personnel, contenu des frappes au clavier.

5. Personnes ayant accès
Uniquement [administration des systèmes] et [direction des ressources humaines] ; chaque consultation est tracée.

6. Durée de conservation
[Trois] mois à compter de la collecte, puis suppression.

7. Droits du personnel
Chaque salarié peut demander l’accès aux données qui le concernent auprès de [service informatique].

8. Point de contact
[service, personne, poste téléphonique]

Le refus de cette information ne peut à lui seul entraîner une mesure défavorable ; les règles internes d’usage des équipements demeurent applicables.

[Nom de la société]
[Date]

Erreurs fréquentes lors de l’adaptation

  • « Dans la mesure nécessaire » au lieu d’une liste : cette formule ouvre un périmètre illimité. Énumérez les données.
  • Omettre ce qui n’est pas enregistré : c’est la première question posée. Exclure explicitement la sphère personnelle donne de la crédibilité à l’ensemble.
  • Accès désigné seulement par service : ajoutez la fonction et le niveau hiérarchique.
  • Durée sans suppression : « trois mois de conservation » ne suffit pas ; ajoutez « puis suppression ».
  • Contradiction avec le règlement intérieur : si les données énumérées diffèrent, tout le texte devient attaquable.

Comment la diffuser

  1. Formaliser d’abord la politique interne et, lorsque c’est requis, consulter les représentants du personnel.
  2. Diffuser le même texte à tous, pas seulement par courriel.
  3. Organiser une réunion par service, avec un temps de questions.
  4. Recueillir un accusé de réception, en précisant qu’un refus n’entraîne aucune conséquence défavorable.
  5. Après le démarrage, ouvrir l’auto-consultation à chaque salarié.

Questions fréquentes

Information et consentement, est-ce la même chose

Non. L information expose ce qui est fait ; le consentement atteste de la compréhension. En contexte professionnel, le consentement est rarement la base adaptée : l’information et la consultation des représentants constituent la voie solide.

Un courriel à tous suffit-il

Il informe mais explique peu. Une réunion avec possibilité de poser des questions évite le « je ne savais pas » plusieurs mois plus tard.

Peut-on démarrer sans modifier le règlement intérieur

Si aucune disposition ne prévoit cet enregistrement, un écart apparaît entre la pratique et le document. Cet écart est le point faible lors d’un contrôle.

N activer que ce qui figure dans l’information

iMonitor permet de limiter la collecte aux données énumérées. Le périmètre, la durée de conservation et les droits d’accès se configurent de manière centralisée ; ce qui n’est pas déclaré reste désactivé dès le départ.

Voir le produit

Cet article est une information générale et ne constitue pas un conseil juridique. Consultez un professionnel avant de modifier vos règles internes ou de traiter des données personnelles. Dernière mise à jour : 23 octobre 2026.
Surveillance des salariés : ce que la CNIL attend de vous

La question n’est jamais vraiment « le logiciel peut-il enregistrer cette donnée ? ». Elle est presque toujours : avons-nous le droit, et comment le déployer sans perdre l’équipe ? Les deux réponses dépendent de trois décisions prises avant l’installation, et d’une règle qui revient dans toutes les décisions de la CNIL : la proportionnalité.

Ce guide ordonne la mise en œuvre et les points où les entreprises se trompent le plus souvent. Il ne remplace pas un avis juridique : l’appréciation dépend de chaque situation.

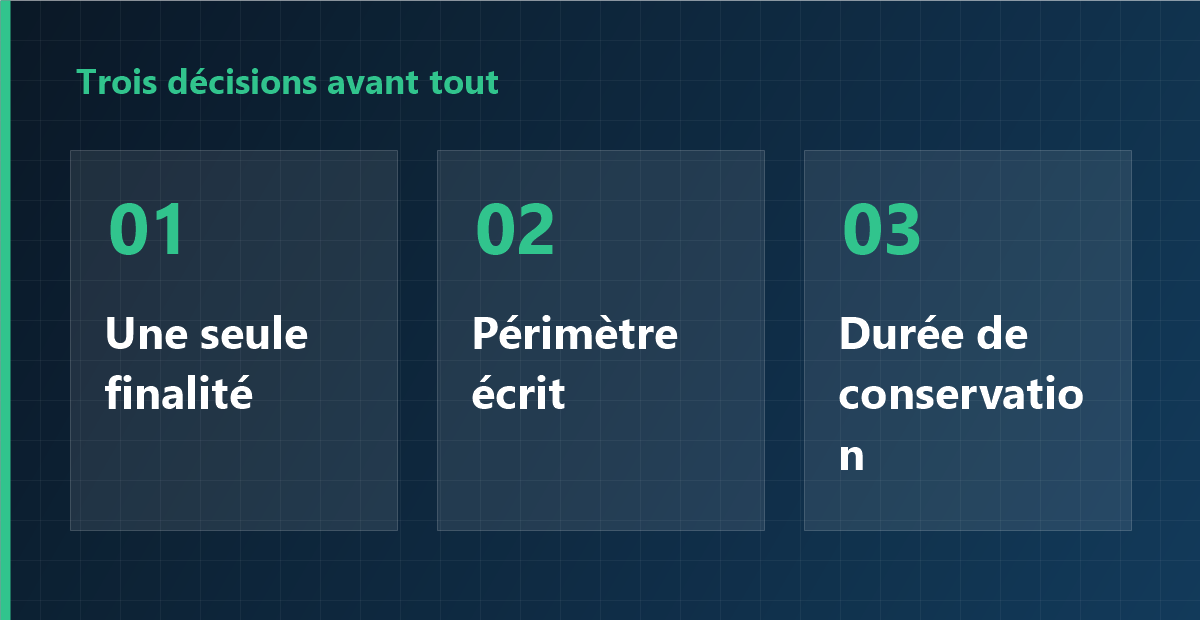
Trois décisions avant toute installation

1. Trois décisions avant l’installation

  • Finalité : contrôle du temps de travail, sécurité de l’information ou amélioration des processus. Chaque finalité autorise un périmètre différent.
  • Périmètre : quels postes, quelle plage horaire, quel niveau de détail.
  • Durée de conservation : combien de temps les données sont gardées. Sans durée, les données personnelles sont conservées indéfiniment.
Conseil pratique : ces trois points doivent figurer mot pour mot dans la charte interne et dans le document remis aux salariés. La première question posée sera « que voyez-vous exactement ? ». Si le document y répond, la discussion ne commence pas par un soupçon.

2. Ce qu’on peut enregistrer, ce qu’il faut éviter

Donnée Appréciation pratique
Heures d’allumage et d’extinction, temps de travail Usage courant pour le contrôle du temps ; c’est le point de départ le plus sûr.
Utilisation des applications professionnelles Acceptable pour une finalité d’amélioration des processus ; exclure les applications à usage personnel des statistiques.
Captures d’écran À limiter à des situations précises (recherche de fuite de données). La capture permanente est le point qui suscite le plus de rejet et la justification la plus faible.
Contenu des frappes clavier À éviter en principe. Mesurer « combien on tape » et enregistrer « ce qui est tapé » sont deux choses différentes.
Messagerie personnelle, cloud personnel Hors périmètre. Même sur un poste fourni par l’entreprise, l’espace à usage personnel doit être séparé.
Enregistrement permanent caméra ou micro Le cas le plus difficile à justifier. Si vous le faites, réduisez la finalité, la plage horaire et la conservation au strict minimum.

La question de contrôle est unique : peut-on atteindre la finalité sans cette donnée ? S’il existe un moyen moins intrusif, c’est celui-là qu’il faut retenir. C’est le principe de proportionnalité, et c’est aussi l’argument le plus solide en cas de contrôle.

3. Informer les salariés et consulter le CSE

  1. Formaliser finalité et périmètre : charte ou règlement intérieur, avec consultation du CSE lorsqu’elle est requise.
  2. Informer toute l’équipe avec le même texte : une réunion par service fonctionne mieux qu’un courriel isolé, parce qu’elle permet de poser des questions.
  3. Recueillir un accusé de réception : en précisant que le refus n’entraîne aucune conséquence défavorable.
  4. Permettre à chacun de consulter ses propres données : cela réduit nettement le sentiment de surveillance unilatérale.
Attention : une signature ne légitime pas tout. Elle atteste de l’information, pas de la proportionnalité. Un dispositif disproportionné reste disproportionné même avec un accord signé.

4. RGPD : quatre points de contrôle

  • Finalité et base légale : l’intérêt légitime suppose une mise en balance documentée.
  • Minimisation : ne collecter que ce qui est nécessaire à la finalité annoncée.
  • Sécurité et accès : limiter les personnes qui consultent les données et tracer chaque consultation.
  • Conservation et suppression : fixer des durées et supprimer à l’échéance. Les outils qui suppriment automatiquement évitent la plupart des erreurs.

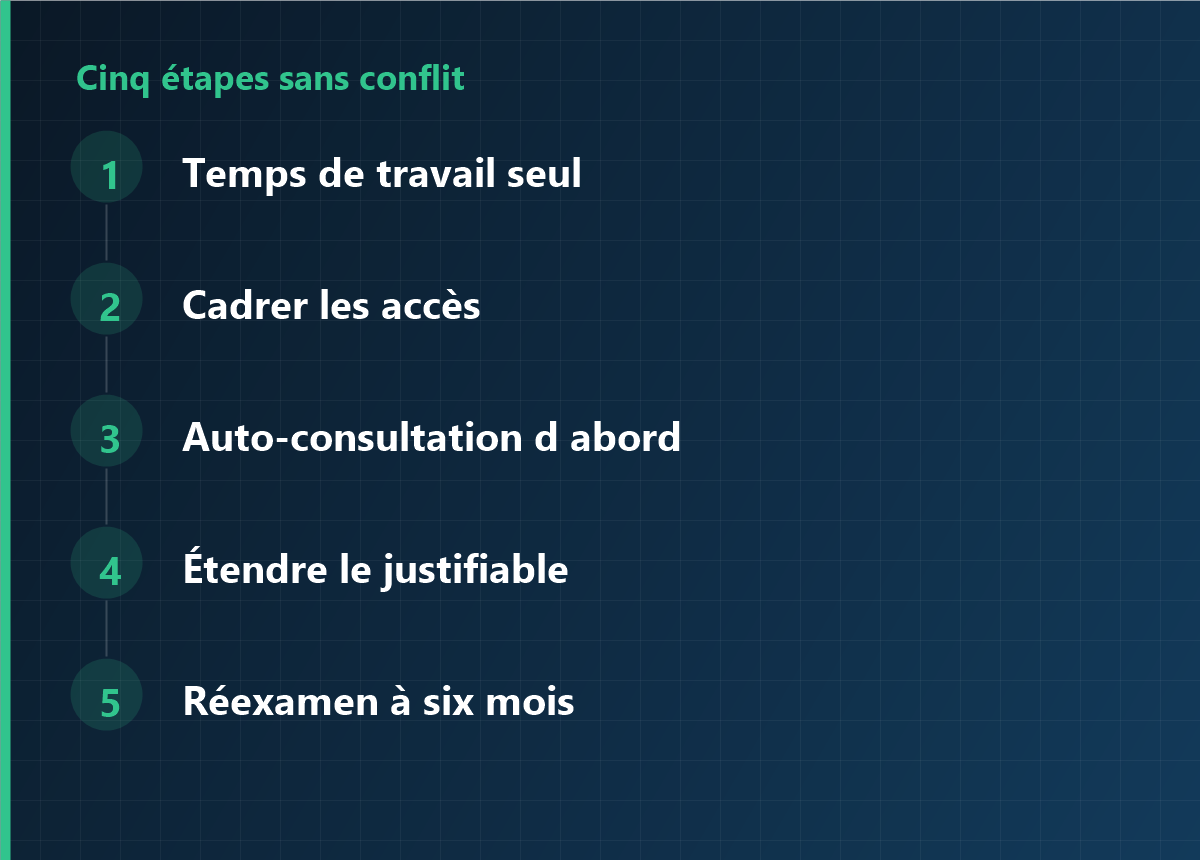
5. Un ordre de déploiement qui évite les conflits

  1. Commencer par le temps de travail uniquement : ni captures d’écran, ni frappes. Une finalité, un message.
  2. Cadrer d’abord le côté de ceux qui consultent : qui peut voir, à quelle occasion. Sans cela, la première consultation inutile détruit la confiance.
  3. Ouvrir l’auto-consultation avant d’étendre les fonctions.
  4. Ajouter des périmètres explicables : par exemple un service ayant connu un incident documenté.
  5. Réexaminer après six mois : désactiver ce qui ne répond plus à aucune finalité. Pouvoir désactiver est en soi un argument interne.

6. Questions fréquentes

Faut-il le consentement des salariés ?

Ce n’est que rarement la base légale adaptée, car le consentement est difficilement libre dans une relation de travail. L’information, la transparence et la consultation des représentants sont la voie solide.

Peut-on surveiller l’usage personnel sur un poste de l’entreprise ?

Le fait que le matériel appartienne à l’entreprise n’autorise pas une surveillance illimitée de la sphère personnelle. Si l’usage personnel est toléré, il doit être exclu du dispositif ou strictement encadré.

Les captures d’écran permanentes sont-elles admises ?

C’est le cas le plus difficile à justifier au regard de la proportionnalité. Il est préférable de les réserver à des investigations précises, en définissant fréquence, conservation et droits d’accès.

Combien de temps conserver les données ?

Cela dépend de la finalité : un à trois mois suffisent souvent pour le contrôle du temps, la durée nécessaire pour les preuves d’un incident. L’essentiel est de fixer la durée et de garantir la suppression effective.

Cinq étapes de déploiement sans conflit

Démarrer avec le périmètre minimal

iMonitor permet d’activer d’abord le seul suivi du temps de travail, puis d’ouvrir les modules selon le besoin, avec contrôle de ce qui est collecté, de la durée de conservation et des droits d’accès.

Voir le produit

Cet article est une information générale et ne constitue pas un conseil juridique. Consultez un professionnel avant de modifier vos règles internes ou de traiter des données personnelles. Dernière mise à jour : 23 octobre 2026.